
Zum Inhalt springen
Deutsche Ernährungsindustrie
  • Fleischverarbeitung
  • Obst- & Gemüse
  • Milchverarbeitung
  • Back- & Teigwaren
  • Getränkeindustrie
  • Technik
Deutsche Ernährungsindustrie
  • Fleischverarbeitung
  • Obst- & Gemüse
  • Milchverarbeitung
  • Back- & Teigwaren
  • Getränkeindustrie
  • Technik
    Ernährungsindustrie-Newsletter
    Die wichtigsten News aus der Lebensmittelproduktion direkt in Ihr Postfach.
    Newsletter abonnieren

    Info

    • Impressum
    • Datenschutz
    • Barrierefreiheit
    • Datenschutzeinstellungen

    Kontakt zur Redaktion

    Deutsche ErnährungsindustrieKonradin Mediengruppe
    Ernst-Mey-Str. 8, 70771 Leinfelden-Echterdingen

    E-Mail: redaktion@konradin.de
    Folgen Sie uns
    Deutsche Ernährungsindustrie
    © 2026 Deutsche Ernährungsindustrie
    Startseite/Technik/Artikel
    Was NIS2 für die OT-Sicherheit bedeutet
    Bildquelle nicht angegeben
    Technik

    Was NIS2 für die OT-Sicherheit bedeutet

    Max Gutberlet, CISO von Rotkäppchen-Mumm, und Max Rahner, Senior Manager Business Development beim Exposure-Management-­Anbieter Tenable, erklären im Interview, warum ein leistungsstarkes Schwachstellen-Management für einen sicheren Betrieb heute unverzichtbar ist
    Veröffentlicht
    24. Februar 2026
    Lesezeit
    4 Minuten
    Rubrik
    Technik

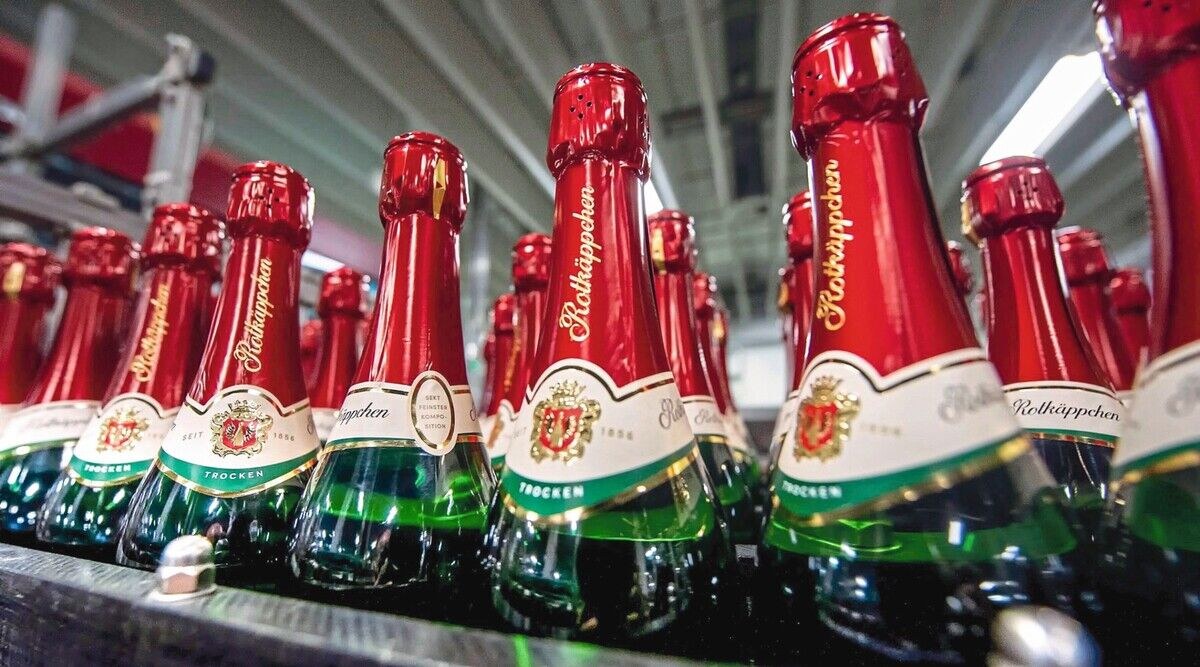
    Der Schutz der Produktivsysteme vor externen Cyberangriffen hat für Rotkäppchen-Mumm schon immer einen hohen Stellenwert. Mit der NIS2 hat das Thema jedoch eine neue Brisanz erhalten. Max Gutberlet, CISO von Rotkäppchen-Mumm, und Max Rahner, Senior Manager Business Development beim Exposure-Management-Anbieter Tenable, erklären im Interview, warum ein leistungsstarkes Schwachstellen-Management für einen sicheren Betrieb heute unverzichtbar ist.

    Herr Gutberlet, das Thema OT-Security wurde in vielen Industrieunternehmen lange vernachlässigt. Rotkäppchen-Mumm hat in dem Umfeld schon früh viele Weichen gestellt – auch mit der Einführung eines dedizierten OT-Schwachstellen-Managements. Warum stand das Thema bei Ihnen so hoch auf der Agenda?

    Gutberlet: Wir haben schon vor einigen Jahren festgestellt, dass ein zeitgemäßes Vulnerability Management mit Blick auf den sicheren, performanten und effizienten Betrieb unserer komplexen Produktionsumgebung unverzichtbar ist. Das gilt umso mehr, da wir als Hersteller von Nahrungsmitteln und von Roh-Alkohol gleich doppelt von der anstehenden Umsetzung der NIS2 betroffen sind – und deren Allgefahrenansatz klar die Operation Technology (OT) einschließt. Daher entschieden wir uns Ende 2023, das Thema Schwachstellenanalyse neu anzugehen.

    Herr Rahner – könnten Sie als Vulnerability-Management-Experte die Herausforderung eines solchen Projekts zusammenfassen?

    Rahner: Rotkäppchen-Mumm betreibt als einer der Marktführer im deutschen Sekt-, Markenwein- und Spirituosenmarkt eine sehr komplexe OT-Landschaft – von Abfüll- und Brennereianlagen über Steuer- und Messsysteme bis hin zu Automatisierungs- und Logistik-Tools. An den vier deutschen Produktionsstandorten finden sich hochmoderne Anlagen, aber auch Systeme, die schon seit Jahrzehnten zuverlässig laufen. Einen solchen Maschinenpark akkurat zu inventarisieren und zu überwachen, ist schwer – und erfordert Schwachstellen-Scanner, die unterschiedlichste Protokolle, Sprachen und Schnittstellen beherrschen.

    Weil die OT-Security mit allen Assets im Netzwerk kommunizieren muss?

    Rahner: So ist es, und genau dafür ist unsere Lösung ausgelegt. Sie kann OT- und IT-Assets auch in heterogenen Umgebungen zuverlässig erkennen, ohne deren Betrieb zu beeinträchtigen. Das durften wir bei Rotkäppchen-Mumm im Rahmen eines kurzfristig organisierten Proofs-of-Concept am Standort Nordhausen unter Beweis stellen. Nach minimaler Feinjustierung lieferte Tenable OT Security sehr detaillierte Angaben zu Softwareversionen, Schwachstellen und Kommunikationsbeziehungen. Das war ein belastbares Fundament für risikobasierte Entscheidungen und NIS2-konforme Prozesse.


    Mehr aus Technik

    Weitere aktuelle Artikel aus der Rubrik Technik.

    Alle Technik-Artikel
    GS1 und Google starten Pilotphase für Native Scanning mit GS1 DataMatrix
    Technik

    GS1 und Google starten Pilotphase für Native Scanning mit GS1 DataMatrix

    2. Oktober 2026

    GS1 Germany und Google erproben ab Januar 2026 das Native Scanning von GS1 DataMatrix Codes – mit direktem Potenzial für Track-and-Trace und Kennzeichnung in der Lebensmittelindustrie.

    Festo übernimmt Gummiwarenfabrik Neddermann
    Technik

    Festo übernimmt Gummiwarenfabrik Neddermann

    2. Oktober 2026

    Festo SE & Co. KG integriert zum 1. Januar 2026 die Gummiwarenfabrik R. Neddermann GmbH und baut damit seine Fertigung und Kompetenz im Bereich Dichtungstechnologie aus.

    ← Zurück zu TechnikZur Startseite

    Ernährungsindustrie-Newsletter

    Die wichtigsten News aus der Lebensmittelproduktion direkt in Ihr Postfach.

    Zum Newsletter anmelden →

    Wie haben Sie den PoC wahrgenommen, Herr Gutberlet?

    Gutberlet: Wir hatten vorher schon einige andere Systeme getestet, waren mit deren Resultaten aber nicht ganz glücklich. Als wir die Ergebnisse der Tenable-Analyse erhielten, sahen wir sofort, dass die Lösung eine um ein Vielfaches höhere Informationsmenge lieferte. Wir haben daher schnell entschieden, den Proof-of-Concept Anfang 2024 in den Echtbetrieb zu überführen und das System sukzessive an allen Standorten auszurollen. Stand heute sind alle Produktionsstandorte an Tenable OT Security angebunden.

    Hat das System nach der Integration denn auch Schwachstellen gefunden?

    Rahner: Natürlich – alles andere wäre sehr ungewöhnlich. Die Sensoren sind ja standardmäßig sehr fein eingestellt, und melden im ersten Schritt jede noch so kleine Anomalie, auch wenn der Großteil der Warnungen vollkommen unkritisch ist. Auf diese Weise erhält das Team eine vollständige, sehr detaillierte Liste, und kann diese Schwachstellen weitgehend automatisiert priorisieren lassen und dann Schritt für Schritt beheben.

    Gutberlet: Genau das haben wir auch getan: Als wir Tenable OT Security das erste Mal gestartet haben, hat der Scan pro 1000 Systeme noch über 80 Warnmeldungen geliefert. Bis heute haben wir diese Zahl um mehr als 52 % auf 38 pro 1000 reduziert – das ist eine deutliche Verbesserung, zumal praktisch alle dieser Schwachstellen als unkritisch bewertet sind und keine unmittelbare Gefahr darstellen.

    Gab es im Projektverlauf denn auch größere Überraschungen?

    Gutberlet: Ja, durchaus. Die größte Überraschung war, wie viele netzwerkfähige Systeme es bei uns inzwischen gibt: Wir hatten für Tenable OT Security ursprünglich 500 Gerätelizenzen beschafft, und waren zuversichtlich, dass dies unsere aktuellen Anforderungen decken und einen robusten Puffer für die Zukunft lassen würde. Faktisch mussten wir bereits 500 weitere Lizenzen bestellen. Und die endgültige Zahl wird vermutlich noch deutlich höher liegen – denn unser Team bricht aktuell nach und nach alle Maschinensilos im Fuhrpark auf, und ersetzt die proprietären Gateways in den OT-Systemen durch eigene Geräte mit eigener IP-Adresse.

    … weil man auf diese Weise noch mehr Einsicht in die Umgebungen bekommt?

    Rahner: Genau. Nur, wenn man Silos konsequent abbaut, erkennt man, wie viele Anlagen tatsächlich kommunizieren und geschützt werden müssen. Das bedeutet zwar, dass deutlich mehr Devices administriert werden müssen – schafft aber die Basis für ein proaktives Sicherheitsmanagement.

    Herr Gutberlet – können Sie uns ein konkretes Beispiel für den Mehrwert der Tenable-Lösung nennen?

    Gutberlet: An unserem Standort Freyburg wurde im Spätherbst 2024 eine neue Dosieranlage für Chemikalien installiert. Trotz fabrikneuem Zustand hat Tenable bereits während der Erstinstallation durch den Servicetechniker Alarm geschlagen – mit kritischen Warnmeldungen an mich als CISO und an unseren OT-Verantwortlichen. Ein kurzer Check zeigte, dass ein Teil der Steuersysteme der Maschine massive Sicherheitslücken aufwies, für die eigentlich schon seit Jahren Patches verfügbar sind. Wir konnten die Vulnerabilities durch das Aufspielen der aktuellen Updates rasch beheben – ohne die Sichtbarkeit, die uns Tenable liefert, wäre diese Lücke aber garantiert unentdeckt geblieben.

    Was planen Sie als Nächstes?

    Gutberlet: Im nächsten Schritt haben wir Tenable OT Security gerade bei unserer italienischen Tochtergesellschaft Ruggeri ausgerollt. Als Mittelständler mit einer hochkomplexen IT, aber begrenzten Personalressourcen achten wir bei der Auswahl unserer Lösungen akribisch auf einen hohen Grad an Automatisierung und Autarkie. Die Systeme müssen zuverlässig für sich selbst laufen, ohne dass wir täglich manuell eingreifen müssen. Und genau das hat Tenable OT Security vom ersten Tag an geschafft.

    www.prozesstechnik-online.de

    DAS INTERVIEW FÜHRTE FÜR SIE Daniela Held

    Redakteurin

    „Mit NIS2 bekommt das Thema OT-

    Sicherheit neue Brisanz. Ein Schwachstellen-Management ist daher unverzichtbar.“

    Hygienic Design in der Lebensmittelproduktion: Grundlagen, Normen und Praxis
    Technik

    Hygienic Design in der Lebensmittelproduktion: Grundlagen, Normen und Praxis

    1. Oktober 2026

    Hygienic Design bezeichnet die konstruktive Gestaltung von Maschinen, Anlagen und Bauteilen so, dass mikrobiologische, chemische und physikalische Kontaminationen systematisch verhindert werden. Dieser Fachartikel…

    MULTIVAC gewinnt Deutschen Verpackungspreis mit Cooling@Packing
    Technik

    MULTIVAC gewinnt Deutschen Verpackungspreis mit Cooling@Packing

    29. September 2026

    MULTIVACs Cooling@Packing-System integriert den Kühlprozess von Backwaren in eine Tiefzieh-Verpackungsmaschine und wurde mit dem Deutschen Verpackungspreis ausgezeichnet.

